Replit переписала движок песочниц: microVM вместо контейнеров с общим ядром
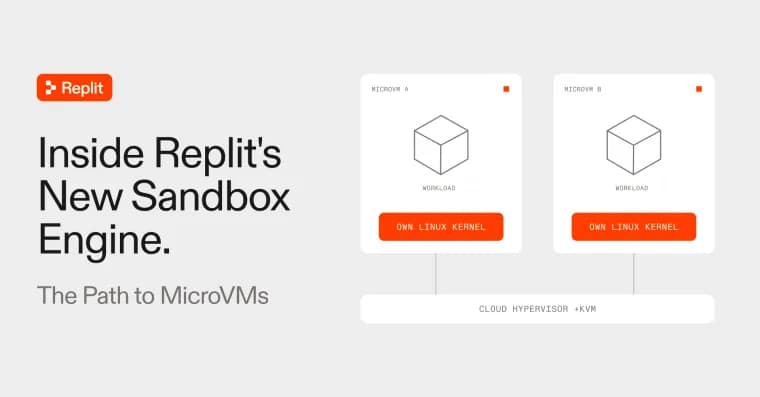
Replit опубликовала первую часть технического разбора: за последние месяцы компания завершила полную переписку движка песочниц, в которых работают пользовательские проекты и ИИ-агенты. Цели, по словам Replit, безопасность, новые возможности и переносимость между облаками (в том числе для предложения Bring Your Own Cloud, когда Replit работает в среде клиента в AWS, Google Cloud или Azure). Миграцию провели незаметно для пользователей: по заявлению компании, сотни миллионов проектов перенесли без потери данных.
Переделку начали в ноябре 2025 года ради более автономных агентов, постоянных рабочих пространств и намного большей параллельности. К февралю новым движком уже пользовались внутри компании, следующие месяцы ушли на укрепление и развёртывание. Сначала движок был простым: исполнение кода без сохранения состояния в Docker на виртуальных машинах Google Compute Engine; потом добавились постоянные рабочие пространства, публичные точки доступа, кэш пакетов Nix, региональные кластеры и хранилище с мгновенными форками дисков. Переносить существующую среду с Docker на microVM Replit не стала: писать с нуля оказалось проще, и это позволило экспериментировать, не рискуя действующей системой.
Главное изменение, граница изоляции. Прежняя среда использовала Linux-контейнеры, которые делят ядро с хостом; по словам Replit, достижимая уязвимость в этом ядре позволяет атакующему выйти из контейнера и добраться до других нагрузок, учётных данных или сетевых адресов хоста. Оговорка самой компании: не каждая уязвимость ядра эксплуатируема в любой конфигурации, но общее ядро делает успешный побег намного опаснее. В новой схеме каждая песочница, это microVM (облегчённая виртуальная машина со своим ядром Linux и минимальным набором виртуальных устройств), а KVM отделяет её от хоста и от нагрузок других клиентов. Внутри microVM работают минимальные контейнеры runc: в них, помимо среды разработки, крутятся PostgreSQL, резервное копирование в git и безопасный прокси запросов. Отдельную microVM на каждый компонент рассматривали, но сочли лишние накладные расходы неоправданными. Компрометация гостевого ядра сама по себе не компрометирует ядро хоста, атакующему ещё нужно пересечь границу виртуализации. Заодно собственное ядро позволило поддержать Docker, которому нужны привилегии, небезопасные в среде с общим ядром; он получает их только внутри гостя.
Монитор виртуальных машин, Cloud Hypervisor, у которого общие с Firecracker компоненты rust-vmm; из его возможностей Replit называет virtiofs, прозрачные огромные страницы, горячее подключение устройств и живую миграцию. Горячее подключение и снимки памяти позволяют подключать диски клиентов к уже запущенным виртуальным машинам из прогретого пула. Cloud Hypervisor компания также доработала для переносимости снимков между своими средами. Внутри каждой microVM минимальный init-процесс запускает и отслеживает контейнеры; хост общается с ним по gRPC через vsock. Сам монитор работает без привилегий и без Linux-capabilities.
Гостевое ядро собрано из конфигурации tinyconfig: без Bluetooth, беспроводных сетей, USB и драйверов дисплея, нужные драйверы встроены, загрузка модулей отключена. Это, по словам Replit, позволяет полностью обойти большую часть затронутого кода. Компания провела аудит 6 211 CVE, опубликованных Linux CNA с 1 июня по 4 ноября 2026 года (по данным CVEProject и kernel.org), и утверждает, что обошла 5 969 из них (96,1%): либо вовремя подтянув исправления из основной ветки, либо исключив затронутый код. 4 375 исправлений (70,4% от всех проверенных) попали в сборку ещё до публикации уязвимости, ещё 676 (10,9%) отсеяла конфигурация. Не менее 15 из обойдённых уязвимостей Linux CNA или Red Hat прямо описывают как позволяющие или потенциально позволяющие повышение локальных привилегий. Пример, CVE-2026-98432, уязвимость в TCP-стеке Linux, для которой, как пишет Replit, Anthropic показала возможность получения root-доступа удалённым атакующим: исправленное ядро включили 12 октября, до публикации CVE и более чем за две недели до описания эксплойта Anthropic. Ядро обновляют ежедневно, автоматизируя процесс агентами на самой платформе Replit.
Дальше описан рантайм-контроль. Для каждой песочницы работает один монитор безопасности, действующий и на стороне хоста, и на стороне гостя; он использует eBPF для наблюдения за запуском процессов, доступом к файлам и сетью и Linux Security Modules (LSM) для блокировки запрещённых операций. Телеметрия поступает автономным агентам, которые постоянно пополняют известные шаблоны атак. Монитор перезапускается сам после сбоя, вмешательства или выкатки новой версии, а конвейер доставки настроен так, что обновление безопасности перезагружается «на горячую» во всех работающих песочницах менее чем через 15 минут после слияния изменений. Это же позволяет выкатывать временные меры против zero-day-эксплойтов ядра ещё до выхода исправления в основной ветке. Когда были скомпрометированы ключи промежуточного центра сертификации eMudhra, обновлённый набор корневых сертификатов автоматически внесли во все запущенные песочницы.
Сеть изолирована так: у каждой песочницы своё сетевое пространство имён и таблица маршрутизации, поэтому у всех могут быть одинаковые частные адреса, их разделяет Linux VRF, а отслеживание соединений сохраняет идентичность маршрута. Базовые правила межсетевого экрана закрывают доступ к метаданным облака и адресам инфраструктуры. Если у песочницы задана политика исходящего трафика, она применяется вне гостя: прокси на стороне хоста проверяет имена хостов в TLS-рукопожатии без расшифровки данных приложения, фильтрует DNS и отклоняет трафик вне разрешённого пути; отключить эти правила изнутри гостя нельзя. Ограничители пропускной способности виртуальной сетевой карты тоже работают снаружи гостя. Управляемые коннекторы (например, к GitHub и Google Docs) используют брокеров учётных данных: брокер подставляет учётные данные вышестоящего сервиса уже после авторизации, так что рабочая нагрузка не видит API-ключ аккаунта. Во второй части Replit обещает рассказать, как оркестрирует десятки тысяч microVM одновременно в Kubernetes.
Ключевые факты
- Replit заменила Linux-контейнеры с общим ядром хоста на microVM (Cloud Hypervisor, KVM): у каждой песочницы своё гостевое ядро, внутри, минимальные контейнеры runc. Переписывание начали в ноябре 2025 года.
- По словам Replit, сотни миллионов проектов перенесены без потери данных; Docker внутри песочниц теперь поддерживается, потому что его привилегии ограничены гостевым ядром.
- Гостевое ядро собрано из tinyconfig без Bluetooth, USB, беспроводных сетей и модулей. По собственному аудиту Replit, из 6 211 CVE (1 июня, 4 ноября 2026) обойдено 5 969, или 96,1%.
- Монитор безопасности на eBPF и LSM работает в каждой песочнице; его обновление раскатывается на все рабочие песочницы менее чем за 15 минут после слияния изменений.
- Сетевая политика исходящего трафика исполняется на хосте вне гостя; учётные данные сервисов подставляют брокеры, и рабочая нагрузка не получает API-ключ аккаунта.
Почему это важно
Песочницы для ИИ-агентов стали отдельной инфраструктурной темой, и Replit показывает, как компания с почти десятилетним опытом сменила границу изоляции: с общего ядра, где одна ядерная уязвимость способна открыть путь к другим клиентам, на аппаратную виртуализацию. Сама Replit объясняет шаг ростом числа Linux-уязвимостей повышения привилегий, которые, по её словам, всё чаще находят благодаря развитию ИИ. Разбор конкретен: какой монитор виртуальных машин выбран, как собрано ядро, как устроены сеть и учётные данные.
Кому это важно
Инженерам и архитекторам, которые строят платформы исполнения кода и среды для ИИ-агентов, командам безопасности и тем, кто выбирает между контейнерами, Firecracker-подобными microVM и готовыми сервисами-песочницами. Полезно и клиентам облачных платформ разработки: пост объясняет, чем изоляция по ядру отличается от изоляции по контейнеру.
Как это применить
Из текста можно взять несколько приёмов: собирать гостевое ядро из tinyconfig и отключать загрузку модулей; запускать монитор виртуальных машин без привилегий и capabilities; выносить сетевые ограничения и фильтрацию исходящего трафика на хост, чтобы гость не мог их снять; не отдавать рабочей нагрузке API-ключи, а подставлять их брокером после авторизации; держать конвейер, который быстро выкатывает обновления безопасности. Готового кода или инструкции в части 1 нет, это описание архитектуры, а о стоимости и накладных расходах microVM по сравнению с контейнерами пост не говорит.
Можно ли доверять
Это материал самой Replit, то есть самоописание архитектуры и собственный аудит. Цифры про 6 211 проверенных и 5 969 обойдённых CVE принадлежат компании, независимой проверки в тексте нет. Разбивка неполная: 4 375 исправлений до раскрытия и 676 исключённых конфигурацией дают 5 051, и откуда взялась остальная часть до 5 969, в доступном тексте не объясняется. Про уязвимость CVE-2026-98432 и эксплойт Anthropic известно лишь из пересказа Replit. Бенчмарков скорости запуска и накладных расходов в доступной части нет, а вторая часть про оркестрацию в Kubernetes ещё не охвачена.
Риски и подводные камни
Сама Replit оговаривается: не каждая ядерная уязвимость эксплуатируема в любой конфигурации, а виртуализация не делает все процессы внутри гостя равно доверенными, поэтому внутри остаются разграничения по ролям, seccomp и capabilities. Модель по-прежнему зависит от своевременного обновления ядра и от защиты самого монитора виртуальных машин и границы хост, гость. Пост не утверждает, что какая-либо песочница Replit была взломана или что прежняя контейнерная среда пострадала от побега. Подход требует больших усилий: Replit писала движок с нуля вместо переноса, а часть доработок (например, патчи Cloud Hypervisor для переносимости снимков) придётся сопровождать самим.
«С microVM компрометация гостевого ядра песочницы сама по себе не компрометирует ядро хоста. Атакующему всё равно нужно пересечь границу виртуализации.»
— Replit, технический пост о новом движке песочниц