В Windows 11 нашли учёт запуска ИИ-агентов для кода и инструментов разработчика
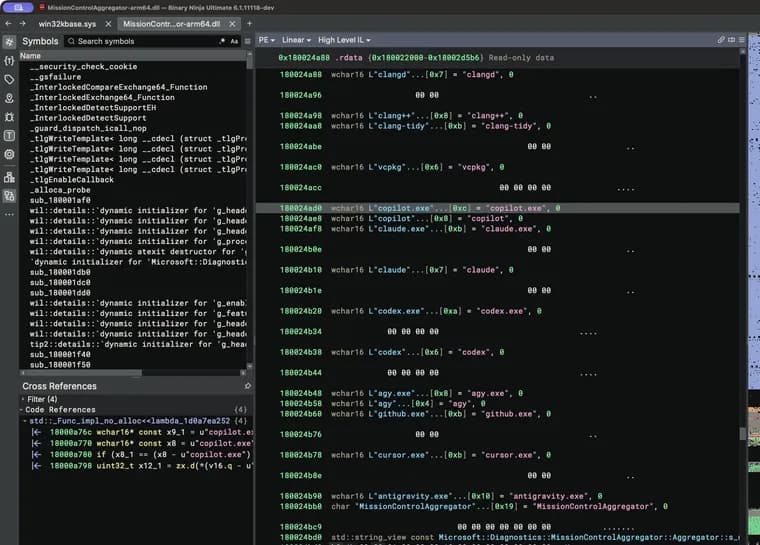
Автор блога xusheng.dev попросил ИИ-помощника поискать недокументированные возможности в свежих двоичных файлах Windows. Среди находок его заинтересовал список имён: coding agents (агентов для написания кода) codex.exe, claude.exe, copilot.exe, cursor.exe и привычные инструменты разработчика вроде python.exe, dotnet.exe, gcc.exe, code.exe. Список лежал в системной библиотеке MissionControlAggregator.dll. По итогам разбора автор утверждает: это работающий компонент Windows, который фиксирует, какие ИИ-агенты и инструменты разработчика запускались, сохраняет сведения локально и передаёт их в диагностику Windows. Если пользователь не отказался от «необязательных» диагностических данных (по умолчанию они включены), данные отправляются в Microsoft.
Что проверяет компонент. По дизассемблеру в Binary Ninja, четыре «слота» для консольных агентов сверяют имена copilot.exe, claude.exe, codex.exe и agy.exe (для маршрута через WSL, те же имена без расширения), пять слотов для настольных агентов, github.exe, claude.exe, codex.exe, cursor.exe и antigravity.exe. Кроме агентов, проверяются node.exe, python.exe, dotnet.exe, gcc.exe, clang.exe, gdb.exe, javac.exe, devenv.exe, code.exe и другие; они складываются в более широкие категории инструментов. Часть проверок смотрит и издателя файла (например, Node.js Foundation, Python Software Foundation, Microsoft Corporation), но у группы компиляторов и отладчиков с GCC и Clang дополнительной проверки издателя нет. Функциональность закрыта флагом CLICodingAgentUsage с идентификатором 62580080.
Откуда берутся данные. Компонент сам не сканирует процессы, а подписывается на уже существующие события Windows: KernelProcess.AppStateChangeSummary и Win32kTraceLogging.AppInteractivitySummary для обычных программ и Microsoft.Windows.Lxss.Manager.Exec с ExecCritical для WSL. Поэтому обычный Windows-файл codex.exe тоже доходит до проверок, а не только Linux-программы внутри WSL. Совпадение отмечается в состоянии компонента, а затем ReportCohorts<12,4,5> превращает слоты в битовые наборы и выпускает событие Segments.SubCohorts (числа, это двенадцать категорий инструментов, четыре консольных и пять настольных агентов). В отчёт попадает только битовая карта того, какие категории встретились за отчётный период. Время работы, время в фокусе, счётчики взаимодействия и расход ресурсов исходные события содержат, но компонент, судя по всему, их отбрасывает. Текста запросов и исходного кода в отчёте автор не нашёл.
Проверка на практике. Автор работал на виртуальной машине Parallels с Windows 11 ARM64 (сборка 26200.9974, версия библиотеки 10.0.26100.9818). Флаг CLICodingAgentUsage там уже был включён как служебный эксперимент без его участия, а служба DiagTrack (Connected User Experiences and Telemetry) работала с автозапуском; она запускает отдельный процесс AggregatorHost.exe, куда и загружается библиотека. Автор скопировал cmd.exe под именем codex.exe и запустил его: одного имени хватило, чтобы компонент опознал «Codex». Чтобы получить отчёт сразу, а не в конце суток, он сдвинул сохранённое начало окна отчётности на 25 часов назад и перезапустил DiagTrack. Событие вышло со значением CliAgentSubCohorts = 4, то есть установленным оказался бит 1 << 2, бит консольного Codex. Копия cmd.exe с именем gcc.exe дала в очереди отправки DiagTrack значение SubCohorts [8] (1 << 3), общая категория компиляторов и отладчиков, а не отдельный бит на каждую программу.
Путь к Microsoft. Само событие трассировки ничего не говорит об отправке с машины, поэтому автор проверил, кто его слушает: сессия Diagtrack-Listener была подписана и на KernelProcess, и на провайдера MissionControlAggregator. Затем в базе EventStore.db (таблица AsimovEvents) он нашёл само событие в очереди отправки; оно помечено как необязательное (isRequired: false). Эксперимент на чистой установке Windows 11 Home ARM64 из последнего официального ISO с регионом США показал, что переключатель диагностики уже стоял в положении «Включить необязательные данные», а после установки с настройками по умолчанию AllowTelemetry был равен 3. Отказаться можно при установке либо позже: Параметры → Конфиденциальность и защита → Диагностика и отзывы → «Отправлять необязательные диагностические данные».
Ограничение, которое автор подчёркивает сам: на базовой виртуальной машине из публичного ISO функция по умолчанию была отключена, так что данные не позволяют утверждать, что она активна на каждой установке Windows.
Ключевые факты
- Библиотека MissionControlAggregator.dll в Windows 11 сверяет имена процессов: четыре консольных агента (copilot.exe, claude.exe, codex.exe, agy.exe), пять настольных (github.exe, claude.exe, codex.exe, cursor.exe, antigravity.exe) и инструменты вроде node.exe, python.exe, gcc.exe, code.exe.
- Компонент использует уже существующие события Windows и выпускает отчёт Segments.SubCohorts в виде битовой карты категорий; время работы и ресурсы, по оценке автора, отбрасываются, текста запросов и кода в отчёте автор не нашёл.
- На виртуальной машине и чистой установке Windows 11 Home ARM64 (регион США) отчёт попадал в очередь отправки DiagTrack как необязательные диагностические данные, включённые по умолчанию (AllowTelemetry = 3).
- Тесты проводились на копиях cmd.exe, переименованных в codex.exe и gcc.exe: для срабатывания хватило одного имени файла.
- На базовой ВМ из публичного ISO функция была выключена по умолчанию, поэтому активность на любой установке Windows автор не утверждает.
Почему это важно
Обычно телеметрию Windows связывают с работой самой системы, а здесь системная служба по описанию автора учитывает, какими ИИ-агентами для кода и инструментами разработчика пользуются. Автор отмечает, что даже без текста запросов и исходного кода сам набор используемых агентов и инструментов уже имеет серьёзные последствия для приватности. Находка также показывает, что имена конкретных агентов (Codex, Claude, Cursor, Copilot и др.) прописаны в самой Windows. В источнике нет сведений о том, зачем Microsoft собирает эти данные и как использует их после отправки.
Кому это важно
Разработчикам на Windows 11, особенно тем, кто работает с консольными и настольными ИИ-агентами и инструментами сборки; администраторам и службам безопасности компаний, у которых есть политики по приватности и диагностике; тем, кто следит за тем, что операционная система сообщает о рабочей среде.
Как это применить
Автор указывает путь отказа: отклонить необязательную диагностику при установке или позже отключить «Отправлять необязательные диагностические данные» в разделе Параметры → Конфиденциальность и защита → Диагностика и отзывы. Проверить у себя наличие компонента можно теми же командами PowerShell, что приведены в статье: состояние службы DiagTrack, дочерний процесс AggregatorHost.exe и загруженный модуль MissionControlAggregator.dll (через tasklist /m).
Можно ли доверять
Это материал одного автора, который не называет своего имени в тексте. Он подкрепляет выводы дизассемблированием, трассировкой событий, записью в очереди отправки DiagTrack и повтором на чистой установке, а команды и значения приведены так, что их можно перепроверить. При этом источник не сообщает ни о комментарии Microsoft, ни о её подтверждении назначения функции, а доказательство отправки ограничено очередью DiagTrack: приём данных серверами Microsoft не показан. Тесты шли на копиях cmd.exe, а не на настоящих агентах.
Риски и подводные камни
Вывод об отправке данных подтверждён только для проверенной конфигурации: Windows 11 Home ARM64, регион США, настройки по умолчанию. Другие регионы и редакции источник не покрывает, а на базовой ВМ из публичного ISO функция была выключена. Распознавание идёт по имени файла, поэтому, по описанию теста, любое совпадение имени отмечается как соответствующий агент, а отчёт отражает лишь факт обнаружения категории за период, а не реальное использование. Кроме того, это реверс-инжиниринг, и интерпретация внутренних механизмов принадлежит автору, а не Microsoft.
«Хотя я не нашёл в этом отчёте текста запросов или исходного кода, сбор сведений о том, какими ИИ-агентами и инструментами разработчика пользуется человек, уже имеет серьёзные последствия для приватности.»
— автор блога xusheng.dev