Исследователи составили карту копирования навыков ИИ-агентов SKILL.md на GitHub
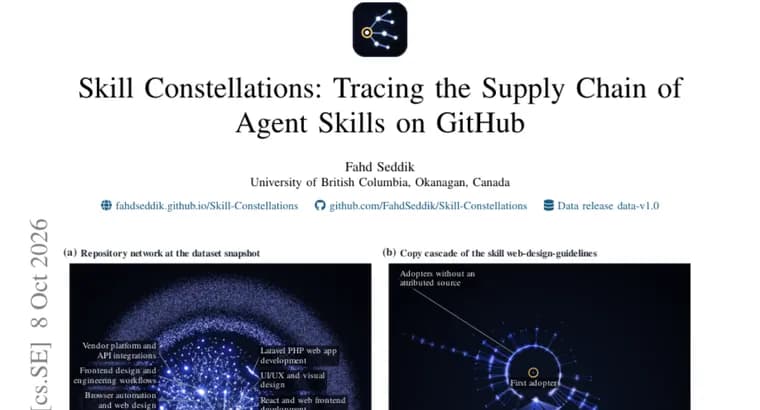
Навыки агентов (agent skills), это инструкции и скрипты в файлах SKILL.md, которые ИИ-агенты для программирования, такие как Claude Code и Codex, запускают с правами своего пользователя. Разработчики делятся ими, просто копируя из репозитория в репозиторий. По словам авторов работы, из-за этого навыки образуют цепочку поставок программного обеспечения без реестра, версий и сведений о происхождении: неизвестно, откуда взялся скопированный навык, докуда дойдёт исправление уязвимости и какие репозитории стоит проверять.
Авторы отмечают, что прежние исследования фиксируют лишь, в каких репозиториях навык лежит в конкретный момент времени, и потому не показывают, кто у кого его скопировал. Поэтому они построили то, что называют первой датированной сетью копирования навыков агентов. Сеть собрана из истории git каждого файла SKILL.md в GitSkills и охватывает 2 193 119 внедрений навыков на GitHub; к ней прилагается интерактивный просмотрщик.
Главные наблюдения: почти все копии берут начало в нескольких репозиториях, и звёзды GitHub эти репозитории не выделяют. Копии навыков почти никогда не меняются вместе с оригиналом, поэтому исправление в источнике редко до них доходит.
На этой основе авторы обучили модель, предсказывающую, из каких репозиториев другие чаще всего копируют, и использовали её для ранжирования репозиториев по приоритету аудита. Проверка 100 репозиториев, которые модель поставила выше всех, предотвращает 14,9% последующих внедрений навыков с высоким риском; для 100 репозиториев с наибольшим числом звёзд этот показатель, 0,5%. Авторы подают это как короткий список для специалистов по безопасности, который можно проверить до того, как навык распространится. Вывод работы: платформам следует распространять версионированные ссылки, а не копии.
Ключевые факты
- Построена, по заявлению авторов, первая датированная сеть копирования навыков агентов (файлов SKILL.md): по истории git всех SKILL.md в GitSkills, 2 193 119 внедрений на GitHub, есть интерактивный просмотрщик.
- Почти все копии навыков происходят из нескольких репозиториев, и звёзды GitHub эти репозитории не выделяют.
- Копии почти никогда не меняются вместе с источником, поэтому исправление в оригинале редко до них доходит.
- Аудит 100 репозиториев, выбранных моделью авторов, предотвращает 14,9% последующих внедрений навыков с высоким риском; аудит 100 самых популярных по звёздам, 0,5%.
- Авторы предлагают платформам распространять версионированные ссылки на навыки вместо копий.
Почему это важно
Навыки агентов исполняются с правами пользователя, а делятся ими копированием между репозиториями, без реестра, версий и сведений о происхождении. Работа впервые, по словам авторов, показывает эту цепочку поставок как датированную сеть копий, а не как снимок на один момент. Это даёт ответ на вопросы, которые раньше были открытыми: откуда пришёл навык и докуда дойдёт исправление.
Кому это важно
Специалистам по безопасности, которым нужен короткий список репозиториев для проверки до распространения навыка. Разработчикам, которые подключают чужие SKILL.md к ИИ-агентам для программирования вроде Claude Code и Codex. Платформам, которые размещают и раздают навыки: именно к ним обращён вывод про версионированные ссылки.
Как это применить
По данным авторов, ранжирование репозиториев моделью копирования даёт список из 100 репозиториев для аудита: он предотвращает 14,9% последующих внедрений навыков с высоким риском против 0,5% при выборе по звёздам. К работе прилагается интерактивный просмотрщик сети, а сайт проекта, https://fahdseddik.github.io/Skill-Constellations/. Для платформ вывод авторов такой: раздавать версионированные ссылки, а не копии.
Можно ли доверять
Разбор основан на аннотации работы со страницы Hugging Face Papers; полный текст не использовался. Все цифры и выводы, заявления самих авторов. В аннотации не названы авторы и организации, не сказано, что именно считается навыком с высоким риском и как это определялось, и не описана сама модель ранжирования. Сообщений о реальных инцидентах или эксплойтах в ней нет.
Риски и подводные камни
Главная проблема, как её описывают авторы: исправление в источнике почти не доходит до копий, поэтому уязвимый навык может оставаться в копиях без исправления. Звёзды GitHub не помогают найти важные источники копирования. Результат 14,9% против 0,5% относится к предотвращённым последующим внедрениям навыков с высоким риском; сколько репозиториев или навыков на деле оказались вредоносными или уязвимыми, в аннотации не сказано.