Исследователь из Принстона с помощью ИИ-агентов восстановил порядок бюллетеней на выборах в Джорджии
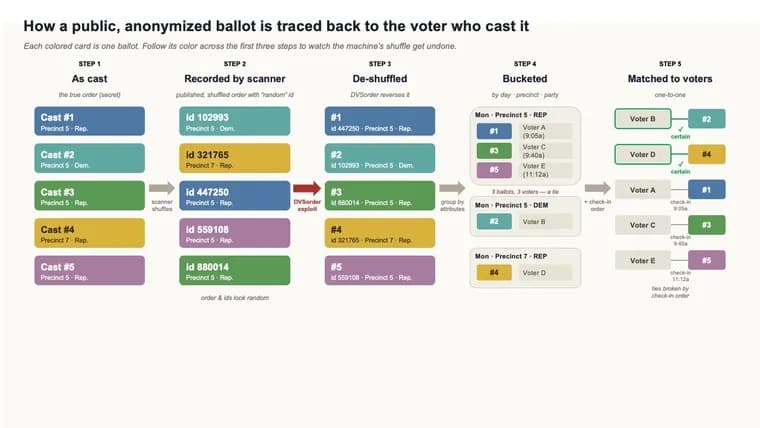
Макс Спрингер, постдок Центра информационно-технологической политики Принстона (CITP), в блоге центра описывает уязвимость в сканерах бюллетеней, которая подрывает тайну голосования. Чтобы опубликованные записи оставались анонимными, сканеры перемешивают электронные записи бюллетеней случайным образом. Но уязвимость, раскрытая ещё в октябре 2022 года, показывает, что это перемешивание можно обратить, а часть штатов так и не установила обновление, которое проблему устраняет. Если «отменить» случайность и сопоставить порядок бюллетеней с записью о том, когда человек голосовал, анонимные бюллетени перестают быть анонимными.
Суть уязвимости: при сканировании машина присваивает каждой электронной записи бюллетеня кажущийся случайным номер для последующего аудита, но алгоритм генерации этого номера детерминирован и может быть точно обращён, так что выявляется последовательность, в которой бюллетени были поданы. Автор сравнивает это с колодой карт, которую тасуют, снимая верхнюю карту и перекладывая её в середину, и при этом громко объявляют, как именно тасуют: тасовка, призванная обеспечить анонимность, даёт обратный эффект. Одного порядка бюллетеней мало, но в паре с открытыми записями о порядке прихода избирателей (журналы регистрации, наблюдатели) бюллетени можно сопоставить с избирателями.
Спрингер подчёркивает, что он не специалист по безопасности и никогда не был в Джорджии. Он не разрабатывал новую атаку: просто указал ИИ-агенту на статью об уязвимости и спросил, можно ли применить её в Джорджии. Он пишет, что за $20 получил доступ к самым мощным кодовым агентам, а через пару часов у него был конвейер для анализа и выявления тайных бюллетеней по всему штату. Агент также сообщил, какая дополнительная информация нужна, чтобы определить бюллетени реальных избирателей, и ни разу не отказался выполнять задачу и не выразил сомнений. По оценке автора, раньше превращение исследовательской статьи об уязвимости в рабочий код на нужных данных заняло бы у квалифицированного программиста от недель до месяцев.
Автор использовал два открытых источника: список досрочно проголосовавших по каждому округу и файл CVR (cast-vote record, запись поданных голосов), где есть все бюллетени и их выбор, но нет имён избирателей. Сами по себе эти файлы тайну голосования не нарушают. Агент обратил перемешивание, определил дату подачи каждого бюллетеня и разбил бюллетени и потенциальных избирателей на группы. Если, например, на праймериз в один участок утром пришли три демократа, модель указывает три бюллетеня, которые принадлежат этим троим. В малых сельских округах, где в какой-то день досрочного голосования пришёл лишь один демократ, его бюллетень определяется однозначно.
По этим двум файлам автор установил, что в 114 из 139 изученных округов Джорджии порядок бюллетеней, поданных очно, можно восстановить: это 1,52 млн бюллетеней, или 98,9% очных бюллетеней в этих округах. «Однозначно идентифицированы» (принудительное совпадение: человек был единственным избирателем своей партии на участке, с данным типом бюллетеня, в данный день) только по двум файлам около 1% всех проанализированных досрочно голосовавших. Более сильное утверждение, «привязан к конкретному бюллетеню», требует ещё одной открытой записи: публичного журнала аудита сканера и записей регистрации на отдельных пунктах голосования с порядком и временем прихода. С ними в округе Хёрд (один из самых маленьких в штате) агент сопоставил большинство из 650 досрочно проголосовавших с конкретным бюллетенем, а остальных, с точностью до одной перестановки. Тот же результат получился для крупного пункта Болл-Граунд в округе Чероки по всем 1 860 досрочным избирателям.
По словам Спрингера, процесс можно повторить в любом затронутом округе, если есть хотя бы грубая запись порядка, в котором избиратели сканировали бюллетени. Такую запись нетрудно получить: в маленьких городках это могут быть записи камер наблюдения или наблюдатели у участка, а на многих сканерах виден открытый счётчик поданных бюллетеней. Если запомнить свой номер и то, что супруг идёт следом, его тайна голосования пропадает. Автор напоминает, что тайна голосования делает принуждение и покупку голосов бессмысленными: голос, который нельзя доказать, нельзя ни продать, ни навязать.
Исправленная версия ПО была разработана и сертифицирована в марте 2023 года, но данные анализа относятся к маю 2026-го: избирательные органы внедряют исправление медленно. Автор считает, что ИИ-инструменты для программирования изменили ставки, и раскрытие уязвимостей надо переосмыслить. Он рекомендует властям устанавливать обновления гораздо срочнее, а исследователям пересмотреть подход к ответственному раскрытию. Для этой уязвимости юрисдикциям с оборудованием Dominion нужно поставить версию 5.17 или новее до следующих выборов. Автор подчёркивает, что итоги, выданные этими машинами, под сомнение не ставятся: речь о приватности избирателей, а не о точности подсчёта.
Ключевые факты
- Макс Спрингер (постдок Принстонского CITP) пишет, что с помощью ИИ-агентов и только открытых данных восстановил порядок подачи около 1,5 млн бюллетеней на праймериз в Джорджии в мае 2026 года, 98,9% очных бюллетеней в 114 из 139 изученных округов.
- Основа, уязвимость сканеров, раскрытая в октябре 2022 года: «случайная» нумерация бюллетеней детерминирована и обратима. Исправленное ПО сертифицировано в марте 2023 года, но применяется медленно; Джорджия, одна из 21 штата, где используются затронутые сканеры.
- Автор не создавал новый эксплойт: указал агенту на статью об уязвимости, и за пару часов получил конвейер анализа; по его словам, агент ни разу не отказался и не выразил сомнений. Доступ к кодовым агентам обошёлся, по его словам, в $20.
- Только по двум открытым файлам однозначно определены около 1% досрочных избирателей; с журналом аудита сканера и записями регистрации в округе Хёрд большинство из 650 избирателей сопоставлено с конкретным бюллетенем, остальные, с точностью до одной перестановки.
- Рекомендации автора: устанавливать версию ПО Dominion 5.17 или новее до следующих выборов, ускорить обновления и пересмотреть практику ответственного раскрытия уязвимостей. Точность итогов, по его словам, не под вопросом.
Почему это важно
Тайна голосования, основа честных выборов: она делает бессмысленными принуждение и покупку голосов. Спрингер показывает, что известная с 2022 года уязвимость, которую раньше считали слишком технически сложной для использования, теперь доступна неспециалисту: по его описанию, ему хватило $20 на доступ к кодовым агентам и пары часов работы. Главный тезис автора: ИИ-инструменты для программирования сократили разрыв между описанием уязвимости и её эксплуатацией, то есть исправлять такие дыры нужно срочнее.
Кому это важно
Избирательным органам и поставщикам оборудования: автор прямо адресует им рекомендацию установить Dominion версии 5.17 или новее. Исследователям безопасности, как довод пересмотреть практику ответственного раскрытия уязвимостей. Тем, кто следит за возможностями ИИ-агентов: пример показывает, как агент берёт на себя работу, раньше требовавшую специалиста. Жителям малых округов, где избиратели знают друг друга и объём групп бюллетеней невелик.
Как это применить
Рекомендации автора конкретны: юрисдикциям с оборудованием Dominion поставить версию ПО 5.17 или новее и сделать это до следующих выборов, а не «после следующего громкого заголовка». Шире: исправления для уязвимостей, прежде считавшихся слишком сложными для эксплуатации, нужно внедрять с гораздо большей срочностью, а исследователям стоит заново продумывать процедуру раскрытия.
Можно ли доверять
Это авторский пост в блоге Принстонского центра CITP; все цифры и выводы принадлежат самому Спрингеру и описывают его собственный анализ данных праймериз в Джорджии. Он пишет, что использовал только общедоступные записи, не обращался к машинам, сети и исходному коду. В источнике нет ответа Dominion, избирательных органов Джорджии или госсекретаря, не названы использованная ИИ-модель и авторы отчёта 2022 года, нет объяснения, почему изучены именно 139 округов и почему в 25 восстановить порядок не удалось. Автор не утверждает, что узнал, как проголосовал конкретный реальный избиратель: агент лишь сообщил, какие данные для этого нужны.
Риски и подводные камни
Вывод об «однозначной» идентификации опирается на условия: по двум открытым файлам однозначно определяется лишь около 1% досрочных избирателей, а для привязки к конкретному бюллетеню нужны дополнительные открытые записи с порядком и временем регистрации. Автор отмечает, что такие записи нередко получить просто (камеры наблюдения, наблюдатели, открытый счётчик на сканере). В источнике не сказано, использовался ли эксплойт в реальной атаке или для влияния на выборы, и сколько юрисдикций не применили исправление. Автор подчёркивает, что речь о приватности избирателей, а не о точности результатов.
«Затронутые сканеры нужно исправить до следующих выборов, а не после следующего громкого заголовка.»
— Макс Спрингер, блог Princeton CITP