Calif показала на Hexacon в Париже серию демо про Signal, iMessage и iPhone
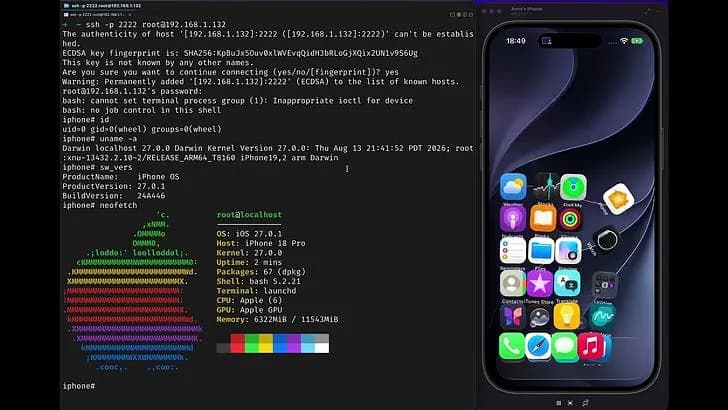
Блог Calif (blog.calif.io) опубликовал короткую запись с серией демонстраций, которые авторы, говоря о себе «мы», показали сегодня на конференции Hexacon в Париже. Имена авторов в тексте не названы. Там же сказано: «Всё будет опубликовано в своё время», срок не указан.
Запись состоит из четырёх пунктов-тизеров. Первый, «Signal 1-click», то есть демонстрация, связанная с мессенджером Signal и обозначенная как «1-click». Второй пункт, риторическая подколка: «Но кого волнует стороннее приложение, если все пользуются iMessage, верно?», судя по формулировке, следующая демонстрация нацелена на iMessage. Третий пункт, вопрос «Может ли ваш iPhone такое?», без пояснения, что именно показано. Четвёртый, «APT расшифровывается как Apple Persistent Threat» (то есть «постоянная угроза Apple»), игра слов на привычном значении аббревиатуры APT (продвинутая устойчивая угроза).
Технических деталей в записи нет: ни описания уязвимостей, ни идентификаторов CVE, ни версий iOS, ни механики эксплуатации. Не сказано, какой именно результат дают демонстрации и были ли производителю переданы сведения о проблемах. Заголовок записи на Hacker News («сегодня мы взломали то, что собирались взломать: iPhone») в самом тексте не раскрывается. Явной даты в тексте нет, только слово «сегодня».
Ключевые факты
- Блог Calif опубликовал серию демонстраций, показанных на конференции Hexacon в Париже; авторы говорят о себе «мы» и по именам не названы.
- Первый пункт списка, «Signal 1-click»; второй, подколка про то, что все пользуются iMessage.
- Третий пункт («Может ли ваш iPhone такое?») не поясняет, что именно показано; четвёртый, шутка «APT, это Apple Persistent Threat».
- Технических деталей, номеров уязвимостей и версий iOS в записи нет.
- Авторы обещают опубликовать всё «в своё время» без указания сроков.
Почему это важно
Запись относится к безопасности iPhone и популярных мессенджеров: в ней упомянуты Signal и iMessage. Но пока это лишь список тизеров к докладу на Hexacon. Что именно было показано и насколько это серьёзно, из текста понять нельзя: подробности авторы обещают позже.
Кому это важно
Специалистам по мобильной безопасности и исследователям, следящим за Hexacon, а также командам, отвечающим за безопасность Signal и iMessage. Обычным пользователям iPhone пока нечего делать: сведений о конкретной угрозе в записи нет.
Как это применить
Практических рекомендаций в записи нет. Разумно дождаться обещанной публикации материалов от авторов и официальных сообщений разработчиков затронутых приложений и систем, а до этого просто следить за обновлениями.
Можно ли доверять
Источник, сам блог Calif, то есть первоисточник, но запись предельно краткая: четыре строки без доказательств, без имён авторов и без технических деталей. Ни подтверждений со стороны Apple или Signal, ни независимой проверки в тексте нет. Заголовок на Hacker News громче, чем содержание записи. Оценивать масштаб показанного преждевременно.
Риски и подводные камни
Главный риск, прочитать в тизере больше, чем в нём сказано. Из текста не следует, что iPhone был полностью скомпрометирован или что демонстрации работают без действий пользователя: упомянуто лишь «1-click» применительно к Signal. Шутка про «Apple Persistent Threat», это игра слов, а не факт об атаке. Срок публикации полных материалов не назван.