В uBlock Origin нашли универсальную XSS: хватает одного клика
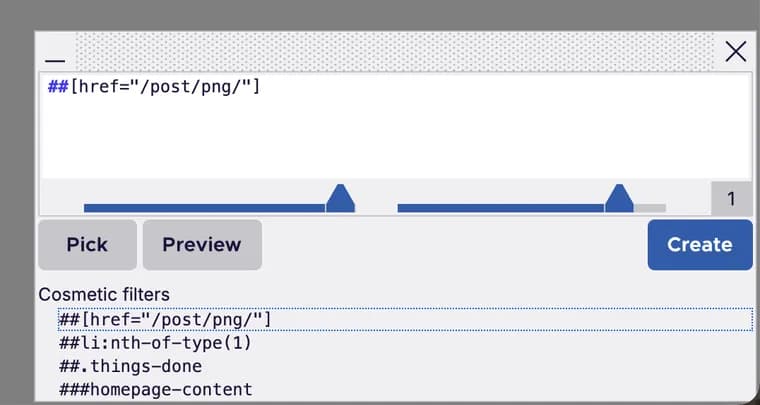
Автор заметки на iter.ca рассказывает, что в начале месяца нашёл в uBlock Origin (версия MV2 для Firefox) универсальную XSS-уязвимость (UXSS, исполнение чужого скрипта на любом сайте), для которой нужен один клик пользователя. Похожая, но менее серьёзная проблема затрагивала и версию MV3, uBO Lite. Сейчас ошибка исправлена; подробности автор отсылает к опубликованному на GitHub бюллетеню безопасности.
Суть: вредоносный сайт может заставить расширение добавить произвольные «доверенные» фильтры. Доверенные фильтры умеют внедрять JavaScript в страницы, поэтому сайт может создать такой фильтр для другого сайта и выполнить произвольный код в его контексте, то есть на любом сайте.
Как поиск шёл на практике: автор предположил, что внедрение фильтров может дать UXSS, и попросил модель GPT-5.6 Sol проверить. По словам автора, именно она сделала основную сложную часть работы и нашла проблему, а он затем проверил предложенный вариант. Прозу заметки автор написал сам, а основную часть кода демонстрационного эксплойта (PoC) написал Claude.
Механика атаки. В uBlock Origin есть инструмент выбора элемента: его вызывают правым кликом по странице и создают правило, скрывающее элемент. Он работает как iframe с адресом вида moz-extension://
В Firefox для адреса нужно знать лишь внутренний UUID расширения, он случаен для каждой установки. Его можно получить через фильтр из uAssets по умолчанию: lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js). Этот фильтр перехватывает fetch и изнутри делает XHR-запрос к адресу moz-extension://
Далее сайт встраивает iframe с выбором элемента и по MessageChannel отправляет ему сообщения: epickerStart, затем showDialog с фильтром и resultsetDetails, чтобы включить кнопку создания и задать поле opt. Обычно выбор элемента ограничивает вводимые фильтры и не принимает скриптлетные. Но поле opt, которое обычно содержит тип сетевого запроса (например image) и добавляется к фильтру через $, контролирует атакующий. Если вставить в него перевод строки, получится строка вроде image, перевод строки и google.com##+js(trusted-rpnt, script...), то есть произвольный доверенный фильтр с внедряемым скриптом.
Главная проблема, по словам автора, в том, что выбор элемента не должен принимать сообщения от атакующего. Одно из исправлений: секретный пароль, который настоящий выбор элемента получает от контент-скрипта и отправляет в первом сообщении postMessage.
Нужен ещё клик. Автор признаёт, что этот шаг не реализовывал, но объясняет: сайт может положить поверх встроенного выбора элемента другое содержимое или сделать его невидимым. Пока сайт добивается клика пользователя по странице, он может добавить произвольные доверенные фильтры для любых доменов. Фильтры, добавленные выбором элемента, всегда считаются доверенными (по крайней мере до перекомпиляции). Если пользователь позже изменит свои фильтры, произойдёт перекомпиляция и доверие сбросится, но на практике это мало помогает: атакующий может сразу открыть страницу-жертву.
Ключевые факты
- Уязвимость в uBlock Origin (MV2, Firefox): сайт управляет встроенным iframe выбора элемента и добавляет произвольные доверенные фильтры; для атаки нужен один клик пользователя.
- Доверенные фильтры внедряют JavaScript, поэтому сайт может выполнить произвольный код в контексте любого другого сайта (UXSS). Похожая, но менее серьёзная проблема была и в uBO Lite (MV3).
- Ключевой трюк: в поле opt (обычно тип запроса, например image) можно вставить перевод строки и дописать целый скриптлетный фильтр; внутренний UUID расширения в Firefox случаен, но его можно узнать через перехват XHR в правиле no-fetch-if.
- Одно из исправлений: секретный пароль, который настоящий выбор элемента получает от контент-скрипта и шлёт в первом postMessage. Ошибка исправлена, есть бюллетень на GitHub.
- По словам автора, основную работу по поиску уязвимости сделала GPT-5.6 Sol, а основную часть кода PoC написал Claude; автор проверил найденное сам.
Почему это важно
uBlock Origin, один из самых распространённых блокировщиков рекламы, и у него широкие права на страницы. Уязвимость показывает, как вспомогательный интерфейс расширения (выбор элемента, открытый в iframe на странице) превращается в канал для чужих команд: он принимал сообщения от кого угодно, а добавленные им фильтры считались доверенными. Результат, исполнение чужого JavaScript на любом сайте, то есть обход привычных границ между сайтами. Отдельно любопытно, что, по словам автора, поиск ошибки в основном выполнила модель GPT-5.6 Sol, а проверял результат человек.
Кому это важно
Прежде всего пользователям uBlock Origin в версии MV2 для Firefox и uBO Lite (MV3), где была похожая, но менее серьёзная проблема. Также разработчикам браузерных расширений: в заметке описан типичный класс ошибок с web_accessible_resources, сообщениями между окнами и данными, попадающими в формат правил. Исследователям безопасности может быть интересен пример совместной работы человека с ИИ-моделями.
Как это применить
В заметке сказано, что ошибка исправлена и что подробности есть в бюллетене на GitHub. Номера исправленных версий в тексте не указаны, поэтому пользователю стоит сверить актуальную версию расширения по бюллетеню и странице расширения. Разработчикам расширений урок такой: не принимать сообщения от произвольных окон (автор называет это главным дефектом), использовать секрет, который знает только настоящий интерфейс (как в одном из исправлений), и не склеивать пользовательский ввод в строки правил без проверки переводов строки.
Можно ли доверять
Источник, личная заметка автора, нашедшего уязвимость; она подкреплена ссылкой на бюллетень на GitHub. В заметке нет идентификатора CVE, оценки серьёзности или номера бюллетеня, нет сведений об эксплуатации в реальных атаках. Участие GPT-5.6 Sol и Claude описано со слов автора. Автор прямо говорит, что часть про получение клика не реализовывал, а лишь описывает возможность.
Риски и подводные камни
Автор не раскрывает, в чём именно состояла проблема в uBO Lite (MV3), кроме слов «похожая, но менее серьёзная». Дата находки и исправления указана только как «в начале месяца», номер исправленной версии не назван. Для атаки на Firefox нужен UUID расширения, но автор подчёркивает, что узнать его можно несколькими способами, а не только через описанное правило. Сброс доверия после изменения пользовательских фильтров, по оценке автора, почти не защищает: атакующий может сразу открыть страницу-жертву.
«Здесь главная проблема: выбор элемента не должен принимать сообщения от атакующего.»
— автор заметки на iter.ca