Саймон Уиллисон и Prime Radiant выпустили три песочницы для ИИ-агентов
Саймон Уиллисон (Simon Willison) пишет в заметке от 17 ноября 2026 года, что исследует новые способы изолировать код, который исполняют ИИ-агенты. Его цель, сделать безопаснее испытание локальных моделей: чтобы не опасаться, что ошибка или атака через внедрение вредоносных инструкций (prompt injection) заставит модель совершить разрушительные действия на компьютере.
Проект он делал вместе с Prime Radiant, ИИ-лабораторией, стоящей за Superpowers и другими проектами. Свой пост с описанием подхода Уиллисон опубликовал в блоге Prime Radiant. Подход называется «внешняя песочница» (external sandbox): код, который выполняет агент, запускается внутри отдельной песочницы, а сам агент живёт вне её.
Чтобы показать шаблон на практике, авторы выпустили три реализации сервера песочницы. Первая, external-sandbox-v86, сервер на Node.js, который с помощью v86 запускает Alpine Linux внутри WebAssembly. Вторая, external-sandbox-container, веб-сервер на Python, запускающий песочницу в Alpine Linux внутри экземпляра Apple Containers. Третья, external-sandbox-quicksand, тоже веб-сервер на Python, но на основе библиотеки Quicksand от Microsoft, которая упаковывает QEMU и Alpine Linux в Python-пакет.
У всех трёх реализаций один и тот же API на localhost. Поэтому Pi, Claude Code или Codex можно настроить так, чтобы они отправляли в песочницу API-вызовы каждый раз, когда им нужно выполнить код.
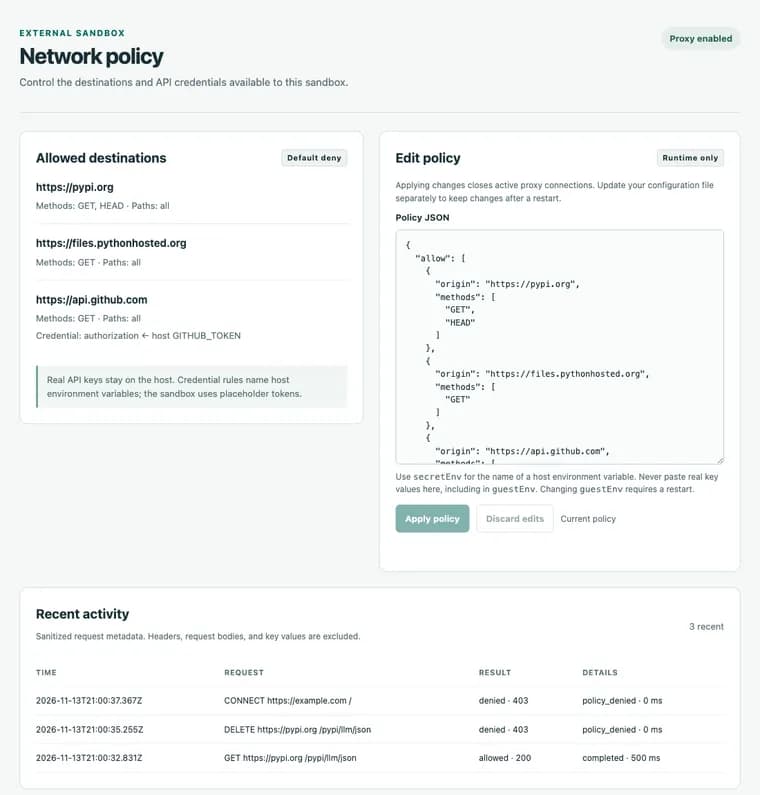
В песочницы также входит необязательный HTTP/HTTPS-прокси со списком разрешённых адресов: он позволяет точно задать, с какими хостами может общаться код агента. Есть и механизм подмены учётных данных, который даёт делать аутентифицированные API-вызовы, не передавая секрет самому агенту. Прокси можно перенастраивать через веб-интерфейс, не останавливая работающую песочницу.
Уиллисон подытоживает, что его по-прежнему увлекает задача безопасного запуска недоверенного кода, а шаблон внешней песочницы даёт удобный способ экспериментировать с разными подходами к ней.
Ключевые факты
- Шаблон «внешней песочницы»: код агента исполняется в выделенной песочнице, а сам агент остаётся снаружи неё.
- Выпущены три реализации сервера: на v86 (Alpine Linux в WebAssembly, Node.js), на Apple Containers (Python) и на библиотеке Quicksand от Microsoft с QEMU (Python).
- У всех реализаций одинаковый API на localhost; Pi, Claude Code или Codex можно настроить слать в песочницу вызовы на выполнение кода.
- Есть необязательный HTTP/HTTPS-прокси со списком разрешённых хостов и механизм подмены учётных данных, чтобы агент не получал секреты.
- Цель, безопаснее пробовать локальные модели, не опасаясь ошибок и prompt injection; проект сделан совместно с Prime Radiant.
Почему это важно
Агенты, которые сами запускают код, рискуют навредить машине из-за собственной ошибки или prompt injection. Уиллисон предлагает разделить роли: агент остаётся снаружи, а исполнение кода уходит в отдельную среду. Три реализации на разных технологиях (WebAssembly, Apple Containers, QEMU) показывают, что шаблон не привязан к одному механизму изоляции, а общий API на localhost позволяет сравнивать подходы между собой.
Кому это важно
Тем, кто запускает кодинг-агентов (в тексте названы Pi, Claude Code и Codex) и особенно пробует локальные модели на собственной машине. Также разработчикам, которые ищут способ ограничить исходящие соединения агента и не отдавать ему секреты.
Как это применить
По описанию автора, нужно поднять один из трёх серверов песочницы и настроить агента так, чтобы он отправлял API-вызовы в песочницу каждый раз, когда ему нужно выполнить код. При желании включается прокси со списком разрешённых хостов и подмена учётных данных; прокси перенастраивается через интерфейс, пока песочница работает. Адреса репозиториев, лицензии и условия использования в тексте не приведены.
Можно ли доверять
Источник, личная заметка самого Уиллисона, соавтора проекта, поэтому это взгляд автора, а не независимая оценка. Подробности подхода вынесены в его пост в блоге Prime Radiant, которого в пересказе нет. Данных проверки безопасности, тестов или замеров производительности для трёх песочниц в тексте нет.
Риски и подводные камни
Автор говорит лишь о том, что пробовать локальные модели станет безопаснее, и не утверждает, что песочницы полностью защищены или не допускают побега. Выбор между тремя реализациями не обсуждается и ни одна не рекомендована. Правильная настройка списка разрешённых хостов и работа с учётными данными остаются на стороне пользователя.