PostgreSQL: как 22-летняя ошибка путаницы типов обернулась RCE
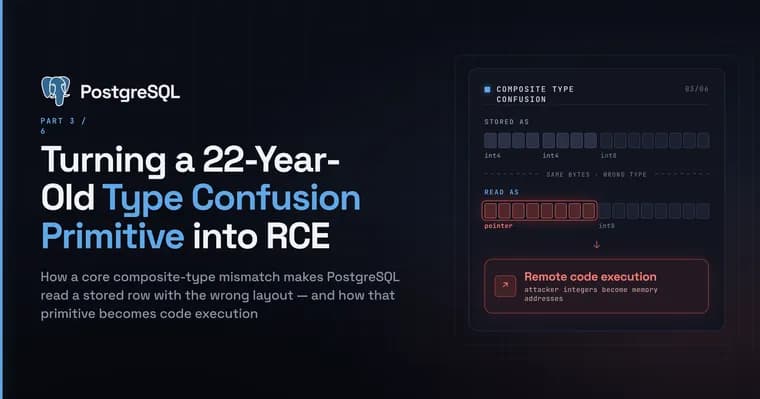
Автор блога (упоминается только по имени Мехмет) описывает в третьей части серии о системных рисках управляемого (managed) PostgreSQL, как пришёл к обнаружению нового класса уязвимостей путаницы типов в ядре базы данных. Отправной точкой стала эксплуатация расширения pg_clickhouse: оно переводит значения ClickHouse в формат Datum, который PostgreSQL ожидает, и ошибка в этой конвертации дала автору выполнение кода (эту историю он обещает рассказать отдельно; об ошибке он сообщил вендору, и та была исправлена 23 июня).
Чтобы довести эксплойт pg_clickhouse до конца, автору пришлось впервые разобраться во внутреннем устройстве типов PostgreSQL, Datum, OID, системном каталоге pg_type. Для этого он использовал ИИ-агента, которого назвал pg_expert, построенного на базе модели Opus 5 и попросил подготовить для него полный курс по типам PostgreSQL. Так он выяснил, что Datum, это универсальный 8-байтовый носитель значения, который сам по себе не хранит информацию о своём типе: PostgreSQL узнаёт тип только по полю consttype, OID, указывающему на строку в каталоге pg_type. Там же выяснилось, что unknown, настоящий тип PostgreSQL с OID 705, временно присваиваемый строковым литералам, окончательный тип которых пока не определён.
Ключевое наблюдение автора: функция вывода типа (например, int4out или textout) не проверяет реальное содержимое Datum, а просто доверяет флагам и OID, присвоенным ему заранее. Используя механизм LANGUAGE internal (он позволяет суперпользователю создать SQL-функцию, указывающую на уже скомпилированный в PostgreSQL native-код), автор создал функцию, которая вызывала textout для целочисленного значения 1337, и обрушил свой локальный backend. На этой технике путаницы типов он позже построил рабочий эксплойт против security-расширений, развёрнутых у провайдеров managed PostgreSQL; это стало материалом второй части серии.
Идея довести дело до уязвимости ядра пришла позже, в разговоре с партнёршей автора Бильге (Staff Machine Learning Engineer в EDB) о подготовленных запросах (prepared statements). Автор годами учил тысячи своих слушателей тому, что подготовленные запросы разделяют 'рецепт' запроса и 'ингредиенты'-значения, не давая значениям переписать сам запрос. Но в этот раз он заметил: база данных сначала целиком разбирает запрос и лишь потом ждёт выполнения, значит, между подготовкой и выполнением можно попытаться подменить типы. Поскольку встроенные типы вроде int4, text или UUID переопределить нельзя, а составные типы на тот момент автор понимал плохо, видимый текст обрывается на этом месте, он описывает лишь идею (TLDR в начале поста): автор дал PostgreSQL значение внутри составного типа, изменил тип одного из его полей и попросил прочитать значение обратно, получив, по его словам, один из самых надёжных эксплойтов повреждения памяти, которые он видел. Сам механизм составного эксплойта и переход к RCE остаются за пределами доступного фрагмента текста; номер CVE-2026-6460 фигурирует только в адресе страницы.
Ключевые факты
- Автор эксплуатировал несколько расширений PostgreSQL (включая pg_clickhouse, где ошибка конвертации значений ClickHouse в Datum дала выполнение кода), а затем с помощью ИИ-агента pg_expert на базе модели Opus 5 изучил внутреннее устройство типов ядра PostgreSQL.
- Выяснилось, что Datum, 8-байтовый универсальный носитель значения, не хранит собственный тип: PostgreSQL определяет тип только по OID из каталога pg_type, а функции вывода (int4out, textout) просто доверяют этим данным, не проверяя реальное содержимое.
- Через механизм LANGUAGE internal автор заставил textout обработать Datum целого числа 1337 как текст и обрушил локальный backend; на этой технике он позже построил рабочий эксплойт против security-расширений у провайдеров managed PostgreSQL (описан в части 2 серии).
- В разговоре с партнёршей Бильге (Staff Machine Learning Engineer в EDB) о подготовленных запросах автор понял, что PostgreSQL сначала целиком разбирает запрос и лишь потом ждёт выполнения, значит, типы можно попытаться подменить между prepare и execute.
- По словам автора, итогом стало обнаружение нового класса уязвимостей путаницы типов в ядре PostgreSQL через составные типы; баг он называет 22-летним, ему присвоен номер CVE-2026-6460, но сам механизм эксплойта и переход к RCE остаются за пределами доступного фрагмента текста.
Почему это важно
PostgreSQL, одна из самых распространённых баз данных, включая её managed-варианты у облачных провайдеров. Автор утверждает, что нашёл не баг одного расширения, а новый класс уязвимостей путаницы типов в самом ядре, работающий через штатный механизм подготовленных запросов (prepared statements), то есть потенциально касающийся любой установки PostgreSQL, а не экзотического плагина.
Кому это важно
Разработчикам и мейнтейнерам PostgreSQL, инженерам безопасности, которые аудируют базы данных, а также провайдерам managed PostgreSQL и авторам расширений, именно security-расширения managed-провайдеров автор называет мишенью своего рабочего эксплойта из второй части серии.
Как это применить
Доступный фрагмент текста описывает только идею и подготовительные наблюдения (устройство Datum, OID типа unknown, крах через LANGUAGE internal), а не готовый рецепт атаки, сам механизм составного эксплойта и RCE остаются за пределами текста. Практический вывод на этом этапе: следить за обновлениями PostgreSQL и исправлением CVE-2026-6460, а также ограничивать доступ к LANGUAGE internal и правам суперпользователя там, где это возможно.
Можно ли доверять
Материал, часть авторской серии постов о рисках managed PostgreSQL, уязвимости присвоен номер CVE. При этом доступный текст статьи обрывается до описания самого эксплойта с составными типами и до RCE; детали CVE-2026-6460 (затронутые версии, патч, оценка по CVSS) в видимой части текста не приводятся и в адресе страницы упомянуты лишь как номер.
Риски и подводные камни
Это рассказ одного исследователя о собственном открытии, без независимого подтверждения методики в доступном фрагменте текста; полное имя автора в тексте не раскрывается. Публикация подробностей уязвимости ядра PostgreSQL, даже постепенная и по частям, повышает риск того, что рабочий эксплойт появится раньше, чем все затронутые системы получат патч.
«Я дал PostgreSQL значение внутри составного типа, изменил тип одного из его полей и попросил прочитать это значение обратно.»
— Мехмет, автор блога