Как коммерческие инструменты взламывают телефоны: разбор Osservatorio Nessuno
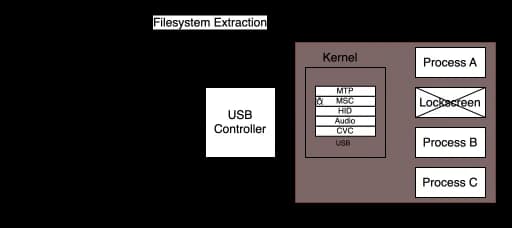
Блог Osservatorio Nessuno опубликовал письменную версию доклада «Phone unlocking tools and where to find them». Авторы читали его в закрытом формате на разных мероприятиях и для организаций, среди которых Primavera Hacker 25, Freedom of the Press Foundation и Public Interest Technology Group. Это технический обзор того, как коммерческие криминалистические инструменты компрометируют мобильные устройства, в основном Android; по словам авторов, аналогичные понятия в iOS технически похожи.
Главный тезис: коммерческие средства разблокировки телефонов, не магия. Они используют те же классы уязвимостей, о которых исследователи рассказывают на конференциях и в научных статьях. Их отличие не в новизне приёмов, а в систематической коммерциализации эксплуатации: для каждой комбинации железа и программного обеспечения добываются или разрабатываются эксплойты, доводятся до определённой стабильности и упаковываются в автоматизированные процессы, которым почти не нужна квалификация оператора. Возможности эксперта с физическим доступом к устройству, по мнению авторов, ограничены понятными границами: цепочкой загрузки, доверенной средой исполнения (TEE), защищённым элементом (если он есть) и стеком драйверов периферии в ядре. Опорой служат исследования Quarkslab (о TEE и шифровании данных в Android), публикации Security Lab организации Amnesty International и других НКО, а также анализ проекта GrapheneOS.
Архитектура. Современные ARM-процессоры реализуют TrustZone и делят процессор на два мира. В Normal World работают Android, приложения и ядро Linux, в Secure World, отдельная минимальная ОС (Trusted OS) и небольшие доверенные приложения. Миры аппаратно изолированы; общаются через монитор, работающий на высшем уровне привилегий (EL3 в ARMv8), переключение запускается инструкциями SMC. В Trusted OS живут две важные для разблокировки службы: Gatekeeper проверяет PIN, пароль или графический ключ, ограничивает частоту подбора и выдаёт подписанный токен аутентификации; Keymaster хранит ключи и работает с ними, часть ключей привязана к аутентификации и доступна только после валидного токена. Реализации TrustZone у производителей чипов разные: Google использует TrustyOS, Qualcomm, QSEE, Samsung, TEEGRIS, Huawei, TrustedCore, Kinibi от Trustonic часто встречается на MediaTek и Exynos. Свойства безопасности у них различаются.
Защищённый элемент (Secure Element, SE), физически отдельный устойчивый к вскрытию чип с собственной цепочкой загрузки, прошивкой и хранилищем ключей. В Android он доступен через API StrongBox (появился в Android 9). У Pixel начиная с Pixel 3 это чип Titan M, с Pixel 6, Titan M2; у Apple аналог, Secure Enclave Processor. SE хранит ключи, шифрующие другие ключи, и ограничивает частоту проверки учётных данных аппаратно, даже если основной процессор полностью скомпрометирован. Поэтому на устройстве без SE для извлечения или обхода ключей, производных от учётных данных, достаточно взломать TEE, а при наличии SE нужно дополнительно взломать отдельный укреплённый чип. Но SE обычно есть только во флагманах; большинство аппаратов среднего и бюджетного сегмента полагаются лишь на TEE. По оценке авторов, этот пробел, главный фактор, определяющий шансы выключенного устройства устоять перед криминалистической разблокировкой.
Цепочка загрузки строит доверие от неизменяемого железа к работающей ОС: Boot ROM (зашит в кремний, в принципе неизменяем и не патчится, с редкими современными исключениями), затем preloader или вторичный загрузчик (BL2), Trusted OS, загрузчик Normal World (BL3; например Little Kernel у MediaTek и ABL у Qualcomm; он обеспечивает Android Verified Boot и защиту от отката) и сама Android с dm-verity. У SE параллельно идёт своя независимая цепочка. Если скомпрометирован любой этап, все последующие недостоверны. Поэтому уязвимости Boot ROM особенно разрушительны: их часто нельзя исправить, они подрывают всё построенное сверху и затрагивают каждое устройство с уязвимым кремнием на весь срок жизни железа.
Шифрование данных. Полнодисковое шифрование (FDE) использовало один ключ из учётных данных; оно было по умолчанию до Android 6 и признано устаревшим с Android 13. Пофайловое шифрование (FBE), по умолчанию с Android 7 и обязательно с Android 10, делит хранилище на два класса: Device Encrypted (доступно сразу после загрузки, ключ получается без учётных данных; будильник, телефонное приложение, Direct Boot) и Credential Encrypted (CE; доступно после первой аутентификации, там сообщения, фото и данные приложений). Ключ CE выводится из учётных данных: их растягивают через scrypt, результат отправляют в Gatekeeper, тот при успехе выдаёт токен, Keymaster по токену открывает ключ, которым впервые расшифровывается Synthetic Password; затем он расшифровывается второй раз (AES-GCM) ключом из учётных данных, а из него получаются ключи файлов для fscrypt в ядре Linux. Вывод авторов: учётные данные криптографически встроены в цепочку, и программными атаками их не обойти. Атакующий, взломавший TEE, может обойти проверку токена, но всё равно должен перебрать учётные данные через scrypt.
С защищённым элементом добавляется служба Weaver: она хранит секрет, который выдаётся только при верных учётных данных, и сама ограничивает частоту попыток. Даже полностью скомпрометированный TEE или другие доверенные приложения (как показал разбор Kinibi TEE от Synacktiv) не позволяют извлечь секрет Weaver или обойти его ограничение, если оно реализовано правильно. Перебор идёт только онлайн и со скоростью, которую позволяет SE; на Pixel с Titan M это экспоненциальная задержка.
Последний раздел, «Векторы атак», делит их по состоянию устройства: выключено или включено, но ни разу не разблокировано (BFU), и включено и уже разблокировано (AFU). Доступный текст обрывается в самом начале подраздела про BFU-атаки на устройства без защищённого элемента. Авторы обещают отдельные посты про анализ образцов и защиту.
Ключевые факты
- Авторы Osservatorio Nessuno утверждают, что коммерческие средства разблокировки телефонов не магия: они эксплуатируют те же классы уязвимостей, что публикуют исследователи, а отличие в систематической коммерциализации и автоматизации.
- Возможности эксперта с физическим доступом ограничены цепочкой загрузки, TEE, защищённым элементом (если он есть) и драйверами периферии в ядре.
- Отсутствие Secure Element называется главным фактором, определяющим, устоит ли выключенное устройство: без него достаточно взломать TEE, с ним нужно ещё взломать отдельный чип. SE обычно есть только во флагманах.
- Ключ CE в Android выводится из учётных данных через scrypt; взлом TEE позволяет обойти токен, но не отменяет перебор. С Weaver на SE перебор идёт онлайн с экспоненциальной задержкой (на Pixel с Titan M).
- Уязвимости Boot ROM особенно опасны: часто не патчатся и затрагивают все устройства с уязвимым кремнием на весь срок службы.
Почему это важно
Вокруг средств криминалистической разблокировки телефонов много мифов. Разбор объясняет, что за ними стоят известные классы уязвимостей, а не неведомые технологии, и показывает, какие компоненты устройства определяют его стойкость. Главный практический вывод авторов касается аппаратной архитектуры: наличие отдельного защищённого элемента принципиально меняет положение выключенного телефона, а у большинства устройств среднего и бюджетного сегмента его нет.
Кому это важно
Прежде всего тем, кто защищает чувствительные данные на телефоне: журналистам, правозащитникам и сотрудникам НКО (доклад читали, в частности, Freedom of the Press Foundation и Public Interest Technology Group). Также исследователям безопасности и всем, кто выбирает смартфон с учётом стойкости к физическому доступу.
Как это применить
Текст объясняет устройство защиты, а не даёт инструкцию. Из него следует ориентир при выборе устройства: наличие Secure Element (например, Titan M или Titan M2 у Pixel, Secure Enclave Processor у Apple) по оценке авторов сильнее всего влияет на шансы выключенного телефона устоять. Меры защиты авторы обещают разобрать в отдельных постах; в доступной части текста их нет.
Можно ли доверять
Основа текста, публичные исследования Quarkslab, материалы Security Lab Amnesty International и других НКО и анализ проекта GrapheneOS; авторы сами называют их эмпирической базой. Отдельные авторы не названы, текст пишется от лица «мы». Оценки вроде «главный фактор», суждения авторов. Доступная версия обрывается до описания конкретных атак на BFU и AFU, поэтому названные в начале тезисы об атаках здесь не подкреплены примерами.
Риски и подводные камни
Это обзор по большей части Android; про iOS сказано лишь, что понятия технически похожи, подробностей нет. Защита Weaver работает, по оговорке авторов, только «если реализована правильно». Реализации TrustZone у разных производителей различаются, поэтому выводы нельзя механически переносить на любую модель. В доступном тексте нет данных, какие конкретные телефоны поддаются разблокировке, и нет цифр успешности или времени взлома.
«Коммерческие инструменты разблокировки телефонов, не магия.»
— авторы Osservatorio Nessuno