InfoHawk нашла 820 поддельных сайтов ресторанов: часть крадёт данные карт
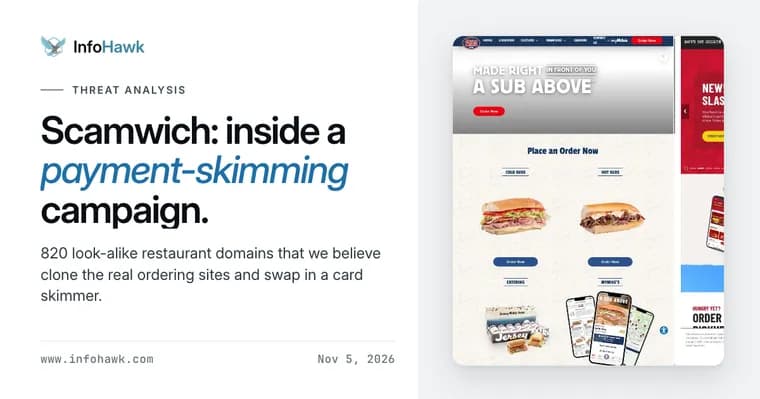
Исследовательская группа InfoHawk опубликовала отчёт о сети из 820 подозрительных доменов, которые выдают себя за сайты онлайн-заказа крупных американских ресторанных сетей: Jersey Mike's, Jimmy John's, Firehouse Subs, Chipotle и Dave's Hot Chicken. По данным InfoHawk, часть этих сайтов ведёт сложные атаки с кражей платёжных данных: перехватывает данные банковской карты и просит покупателя ввести код подтверждения из SMS от его банка.
В начале ноября 2026 года исследователи изучали набор подозрительных сайтов, которые, по их оценке, входят в одну или несколько скоординированных операций по имитации ресторанов и краже платежей. За два прохода исследования они нашли 820 доменов, копирующих 35 ресторанных брендов. Из них 808 используют домен верхнего уровня .delivery, остальные.com или .shop. Это в основном домены с опечатками в названии бренда, плюс несколько похожих имён в зонах .com и .shop. Самый заметный бренд в таблице отчёта, Jimmy John's: 404 домена, замеченных с 3 марта по 21 октября 2026 года (все даты в таблице относятся к 2026 году). Примеры написания, десятки искажённых вариантов вроде jimmysandwich[.]delivery или jimmijones[.]delivery.
Расследование началось с одного домена, mlckessejersstey[.]delivery, который выдавал себя за сеть сэндвичных Jersey Mike's и воспроизводил её онлайн-заказ. Атакующие не стали рисовать грубую подделку: они пропускали настоящий сайт через обратный прокси (reverse proxy) и подменяли только форму оплаты на корзине. Обратный прокси забирает контент легитимного сайта и показывает его посетителям под другим доменом, так что настоящие страницы и ресурсы отображаются, а нужные атакующему места можно менять. Вредоносная форма оплаты запрашивала данные кредитной карты, а также SMS-код подтверждения от банка.
Именно эта комбинация, по словам InfoHawk, особенно опасна: номер карты сам по себе ценен для преступников, а одноразовый код может помочь им авторизовать мошеннические операции, в зависимости от того, как банк жертвы использует этот код. Для покупателя всё выглядит почти неотличимо от заказа напрямую в ресторане: знакомый дизайн, меню и порядок заказа работают как обычно, а поддельная форма оплаты появляется именно в тот момент, когда клиент ждёт её увидеть.
Отдельно исследователи подчёркивают: для такой схемы не нужно взламывать сайт самого ресторана. Атакующие работают на своей инфраструктуре и используют настоящий сайт лишь как источник отображаемого контента.
Ключевые факты
- InfoHawk выявила 820 доменов, имитирующих 35 американских ресторанных брендов; среди них Jersey Mike's, Jimmy John's, Firehouse Subs, Chipotle и Dave's Hot Chicken.
- 808 из 820 доменов используют зону .delivery, остальные.com или .shop; для Jimmy John's в отчёте указано 404 домена (3 марта, 21 октября 2026).
- Часть сайтов крадёт данные карт и просит SMS-код банка; на первом найденном сайте (подделка Jersey Mike's) атакующие через обратный прокси показывали настоящий сайт и подменяли только форму оплаты.
- Взлом сайта самого ресторана для такой атаки не нужен: преступники используют свою инфраструктуру, а легитимный сайт служит источником контента.
- InfoHawk считает, что сайты, вероятно, входят в одну или несколько скоординированных операций.
Почему это важно
Масштаб сети, 820 доменов под 35 брендов, показывает, что это не разовая подделка, а поток однотипных ловушек, где заказ еды онлайн используется как привычный сценарий для кражи платёжных данных. Главная техническая особенность по отчёту: сайт не рисуется заново, а проксируется с настоящего, поэтому меню и ход заказа ведут себя как на оригинале, а подделка скрыта в форме оплаты. Просьба ввести SMS-код банка добавляет риск: по оценке InfoHawk, код может помочь авторизовать мошеннические операции, в зависимости от того, как банк его использует.
Кому это важно
Прежде всего американским клиентам перечисленных сетей, заказывающим еду онлайн. Также это важно самим ресторанным брендам, чьи имена и сайты используются для подделок без взлома их инфраструктуры, а также командам по безопасности, банкам и тем, кто следит за мошенническими доменами и тайпсквоттингом (регистрацией имён с опечатками).
Как это применить
Из описанного механизма следует несколько практических выводов. Адрес сайта в строке браузера стоит сверять до ввода данных карты: в отчёте подделки живут в основном в зоне .delivery, с искажёнными названиями брендов. Просьба ввести SMS-код банка на странице оплаты у ресторана, повод остановиться. Командам защиты брендов отчёт показывает, какие шаблоны имён (опечатки в названии бренда плюс слова вроде sandwich и delivery) имеет смысл отслеживать при мониторинге новых регистраций. Отдельных рекомендаций InfoHawk в доступной части текста нет, это выводы из описанной схемы.
Можно ли доверять
Источник, отчёт самой исследовательской группы InfoHawk, независимого подтверждения в материале нет. Доступная часть текста содержит число доменов, разбивку по зонам и таблицу брендов, но обрывается: в ней не названы операторы схемы и их местонахождение, не сказано, сколько именно из 820 доменов реально собирают платёжные данные (сказано лишь «часть»), нет данных о числе жертв и украденных суммах, о том, как люди попадают на поддельные сайты, и о реакции сетей или удалении доменов. Количество доменов для всех брендов, кроме Jimmy John's, в доступном тексте не приведено. Мнение о «скоординированных операциях» сформулировано осторожно: исследователи пишут, что сайты «по-видимому» входят в одну или несколько операций.
Риски и подводные камни
Не стоит читать отчёт так, будто все 820 доменов крадут деньги: InfoHawk говорит о платёжном скимминге лишь у части сайтов. Нельзя и считать, что схема связана со взломом самих ресторанов: по тексту, этого не требуется. Эффективность перехваченного SMS-кода зависит от того, как конкретный банк его применяет, поэтому масштаб реального ущерба по отчёту оценить нельзя. Наконец, список искажённых доменов даёт лишь снимок на момент исследования: новые имена в тех же зонах могут появляться и дальше, об этом отчёт в доступной части не говорит.