Глава Microsoft Наделла: многое в критической инфраструктуре нельзя патчить
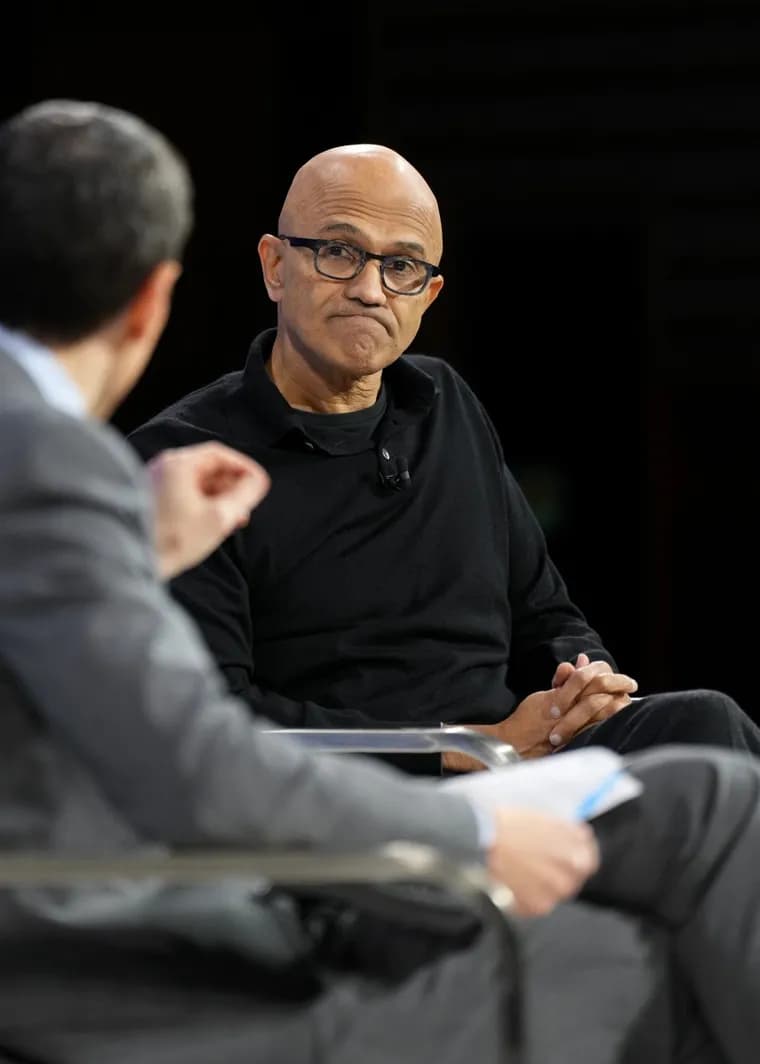
На конференции DealBook Summit газеты The New York Times в среду гендиректор Microsoft Сатья Наделла посетовал, что значительная часть программных систем в США, включая те, что управляют бытовым оборудованием и транспортными системами, страдает от неустранимых уязвимостей. В эпоху кибератак с помощью ИИ эти уязвимости, как пишет TechCrunch, лишь ждут своего часа.
Наделла сказал: «Помните, в нашей критической инфраструктуре много того, что нельзя патчить. Подумайте обо всех прошивках, чиллерах (охлаждающих устройствах, которые часто используют в дата-центрах) и системах отопления, вентиляции и кондиционирования (HVAC) повсюду. И всё это, между прочим, подключено к интернету». TechCrunch резюмирует: «интеллектуализация» экономики, когда множество «глупых» устройств подключили к сети, теперь оборачивается серьёзными проблемами. Наделла добавил, что ему рассказывали и про транспортные системы: там много того, что можно обнаружить из сети, но с непатчируемой прошивкой. Выход он видит так: «Нам придётся по-настоящему модернизировать всё это… а затем оценить, как выглядит вектор угрозы и насколько мы сами способны обнаруживать атаки и защищаться в реальном времени».
Общая мысль Наделлы: процесс устранения уязвимостей ускорился до скорости потенциальной эксплуатации, но это породило новые проблемы. По его словам, теперь есть «очень мощный инструмент, который находит уязвимости». Раньше у компаний было больше времени, чтобы протестировать патчи, разобраться в ситуации и развернуть их, а ИИ при этом сильно упростил сложные кибератаки. «Патч теперь должен мгновенно переходить от состояния „доступен“ к состоянию „установлен в промышленной среде“, потому что уязвимость уже эксплуатируют в реальных атаках. Это создаст нестабильность».
Разговор прошёл на фоне волны недавних масштабных сбоев: среди них сбой в Microsoft Outlook, а также сбои, затронувшие NSA, FFA (так в источнике) и Apple. По данным TechCrunch, есть опасения, что сбои вызваны кибератаками, но официальные лица это отрицают. Наделла коротко коснулся и ситуации с Outlook: по его словам, глобальные неудобства стали следствием «скрытой ошибки» (latent bug), которая привела к «идеальному шторму». «Мы опубликовали разбор инцидента и, разумеется, учтём все уроки, как архитектурные, так и операционные, и это исправим», добавил он. Реальность ИИ-атак, отмечает издание, подталкивает компании искать новые способы поиска и устранения уязвимостей.
Ключевые факты
- Сатья Наделла (гендиректор Microsoft) на DealBook Summit сказал, что в критической инфраструктуре много непатчируемого: прошивки, чиллеры, системы HVAC, транспортные системы, и всё это подключено к интернету.
- Патчи теперь должны переходить от выпуска к установке в промышленной среде мгновенно, потому что уязвимости эксплуатируют в реальных атаках; по словам Наделлы, это создаст нестабильность.
- Раньше у компаний было больше времени тестировать и разворачивать патчи; ИИ упростил сложные кибератаки и дал мощный инструмент поиска уязвимостей.
- Сбой Outlook Наделла объяснил «скрытой ошибкой», приведшей к «идеальному шторму», и пообещал учесть уроки, как архитектурные, так и операционные.
- Конкретных мер или продуктов Microsoft для исправления ситуации не объявлено: Наделла лишь сказал, что придётся модернизировать инфраструктуру и оценить угрозы.
Почему это важно
Глава одной из крупнейших технологических компаний публично говорит, что часть критической инфраструктуры принципиально не обновляется, но при этом доступна из интернета. Одновременно ИИ, по его словам, и находит уязвимости, и облегчает сложные атаки, так что окно между выпуском патча и его эксплуатацией сжимается. Наделла прямо называет следствие: мгновенная установка патчей в промышленной среде создаст нестабильность. Это заявление топ-менеджера, а не новое исследование или продукт.
Кому это важно
Специалистам по информационной безопасности и администраторам, отвечающим за обновления. Операторам оборудования, которое подключено к сети и редко обновляется: прошивки, чиллеры, системы кондиционирования и вентиляции, транспортные системы. Руководителям, которые планируют модернизацию и реагирование на инциденты.
Как это применить
Готовых рекомендаций или продуктов Microsoft в материале нет. Из слов Наделлы следуют направления: модернизировать устаревшую инфраструктуру, оценить, как выглядит вектор угрозы, и проверить собственную способность обнаруживать атаки и защищаться в реальном времени. Практический вывод для команд: процессы тестирования и развёртывания патчей придётся ускорять, учитывая риск нестабильности, о котором он предупредил.
Можно ли доверять
Это пересказ публичного выступления Наделлы изданием TechCrunch с прямыми цитатами. Цифр в материале нет: не названо ни число непатчируемых устройств, ни длительность сбоев. Фраза о том, что уязвимости «ждут эксплуатации», принадлежит автору TechCrunch, а не Наделле. Причина сбоя Outlook в источнике дана лишь словами Наделлы о «скрытой ошибке» и «идеальном шторме»; содержание его разбора инцидента и сроки не раскрыты.
Риски и подводные камни
Сам Наделла называет главный риск: ускоренная установка патчей создаёт нестабильность. Опасение, что недавние сбои вызваны кибератаками, источник приводит вместе с отрицанием официальных лиц; какие именно лица и что за сбои были у NSA, FFA (так в источнике) и Apple, не уточняется. Не стоит читать слова Наделлы как анонс решения: он лишь говорит, что придётся «по-настоящему модернизировать» инфраструктуру.
«Помните, в нашей критической инфраструктуре много того, что нельзя патчить. Подумайте обо всех прошивках, чиллерах и системах HVAC повсюду. И всё это, между прочим, подключено к интернету.»
— Сатья Наделла, гендиректор Microsoft, DealBook Summit