16-летний исследователь нашёл в Microsoft брешь на оценочные 17,3 трлн записей
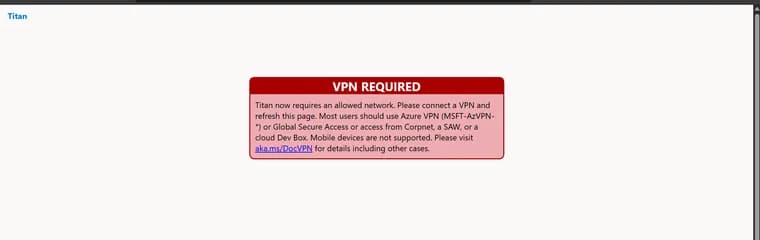
Исследователь безопасности, пишущий под именем Faav (ему 16 лет, годом ранее он уже публиковал материал об уязвимости в системе пропусков Microsoft), рассказал о находке во внутреннем аналитическом сервисе Microsoft под названием Titan. Сервис проверял содержимое токена доступа (тенант, аудиторию, идентификатор приложения, пользователя), но не проверял его подпись, ключевой механизм, который подтверждает, что токен подлинный. Из-за этого удавалось подделать поле идентификатора пользователя и получить права администратора, не имея настоящих учётных данных, а затем выполнять запросы к базам данных сервиса.
Находку сделал личный ИИ-инструмент автора для поиска уязвимостей по имени Antares (работал на моделях Codex и Claude): 25 августа 2026 года он обнаружил у Titan открытую конечную точку API, отдельную от защищённого VPN веб-интерфейса. Следующие десять дней Antares перебирал варианты и обходил проверки токена шаг за шагом, но не смог понять, что нужное поле можно подставить не в виде обычного адреса, а как условное системное имя. Прорыв случился поздно ночью 5 сентября, когда автор сам попробовал подставить туда слово «admin», и запрос выполнился с правами администратора.
Получив доступ, исследователь обнаружил служебную базу метаданных Titan с учётными записями пользователей сервиса, а также данные о сотрудниках: по подсчётам автора, в метаданных Titan содержалось порядка 25 тысяч записей об аккаунтах, около 18 тысяч рабочих email-адресов и 15 тысяч записей об организационной структуре сотрудников (только для части персонала, а не всего штата), плюс сотни конфигураций баз и тысячи дашбордов и датасетов. Также обнаружился доступ к аналитике поиска Bing, автор ограничился двумя тестовыми выборками по одной записи, в которых местоположение определялось грубо, по стране или региону через обратный поиск IP, без точных координат.
Чтобы оценить общий масштаб доступной информации, автор проверил 56 маршрутов, восстановленных из архивной конфигурации сервиса за 2023 год: 30 из них всё ещё были рабочими и вели через 24 конфигурации к 17 связанным базам аналитики с почти 9,9 тысячи уникальных таблиц. Суммировав метаданные о количестве строк по этим базам, автор получил число 17 333 335 124 315, то есть около 17,3 трлн строк. Он подчёркивает, что это не количество скачанных или прочитанных записей, а оценка по служебным метаданным, которая, вероятно, включает исторические, дублированные и производные данные.
Автор пишет, что описанный им ущерб гипотетический: он не трогал данные клиентов и персональные данные, а лишь использовал описания таблиц, метаданные и ограниченные тестовые выборки, после чего сразу сообщил о проблеме в Microsoft. В официальном комментарии Microsoft поблагодарила исследователя и заявила, что раскрытие уязвимости по скоординированной процедуре помогло компании усилить защиту сервисов; компания также имела право редактировать текст публикации перед выходом, вырезав часть разделов и иллюстраций.
Ключевые факты
- Внутренний сервис Microsoft Titan проверял содержимое токена доступа, но не проверял его подпись, что позволяло подделать личность пользователя
- Подставив в поле идентификатора условное значение «admin», исследователь получил права администратора и доступ к SQL-запросам без настоящих учётных данных
- По оценке автора, через сервис теоретически было достижимо около 17,3 трлн сохранённых строк данных в 17 аналитических базах; это оценка по метаданным, а не число реально просмотренных записей
- В служебной базе метаданных Titan нашлись данные о сотрудниках Microsoft (десятки тысяч записей об аккаунтах и почте) и доступ к аналитике поиска Bing
- Автору 16 лет, находку сделал его личный ИИ-инструмент для поиска уязвимостей за десять дней проверок, а решающую догадку исследователь сделал сам; Microsoft в комментарии поблагодарила исследователя за скоординированное раскрытие и заявила об усилении защиты сервисов, но редактировала текст публикации
Почему это важно
История показывает, как одна пропущенная проверка, подписи токена доступа, способна открыть путь к огромному массиву внутренних корпоративных данных крупной компании, несмотря на многоуровневую систему авторизации вокруг неё. Масштаб потенциально достижимых данных (по оценке автора, порядка 17 трлн строк) делает случай заметным примером того, к чему приводят базовые ошибки в проверке подлинности.
Кому это важно
Разработчикам систем аутентификации и специалистам по безопасности, как напоминание, что проверка цифровой подписи токена обязательна и не может подменяться проверкой остальных его полей. Компаниям, использующим внутренние аналитические сервисы с доступом через API, и пользователям программ поиска уязвимостей (bug bounty), которые оценивают, как устроена координация между исследователями и вендором.
Как это применить
Автор прямо формулирует вывод для разработчиков и для ИИ-агентов, пишущих код аутентификации: при построении проверки токена в первую очередь нужно проверять именно его подпись, а не только содержащиеся в нём поля, иначе остальная логика контроля доступа теряет смысл.
Можно ли доверять
Материал написан самим нашедшим уязвимость исследователем, факты о технике атаки и обнаруженных объёмах данных изложены подробно и последовательно; Microsoft в официальном комментарии лишь поблагодарила исследователя за скоординированное раскрытие, но не подтвердила ни масштаб, ни доступ администратора, ни устранение конкретной уязвимости. При этом автор оговаривает, что Microsoft редактировала пост перед публикацией и вырезала часть разделов и иллюстраций, а итоговая цифра в 17,3 трлн, собственная оценка автора по метаданным, не подтверждённая отдельно компанией.
Риски и подводные камни
Оценка в 17,3 трлн строк, это подсчёт по служебным метаданным о количестве хранимых записей, а не число реально прочитанных или скачанных данных; сам автор предупреждает, что итог может включать дублированные, исторические и производные данные, то есть переоценивать реальный объём уникальной информации, к которой был открыт доступ.
«Мы благодарны за возможность изучить находки, о которых сообщил Faav. Их обращение и скоординированное раскрытие уязвимости помогли нам лучше защитить клиентов, усилив наши сервисы.»
— официальный комментарий Microsoft